Jornalismo Independente
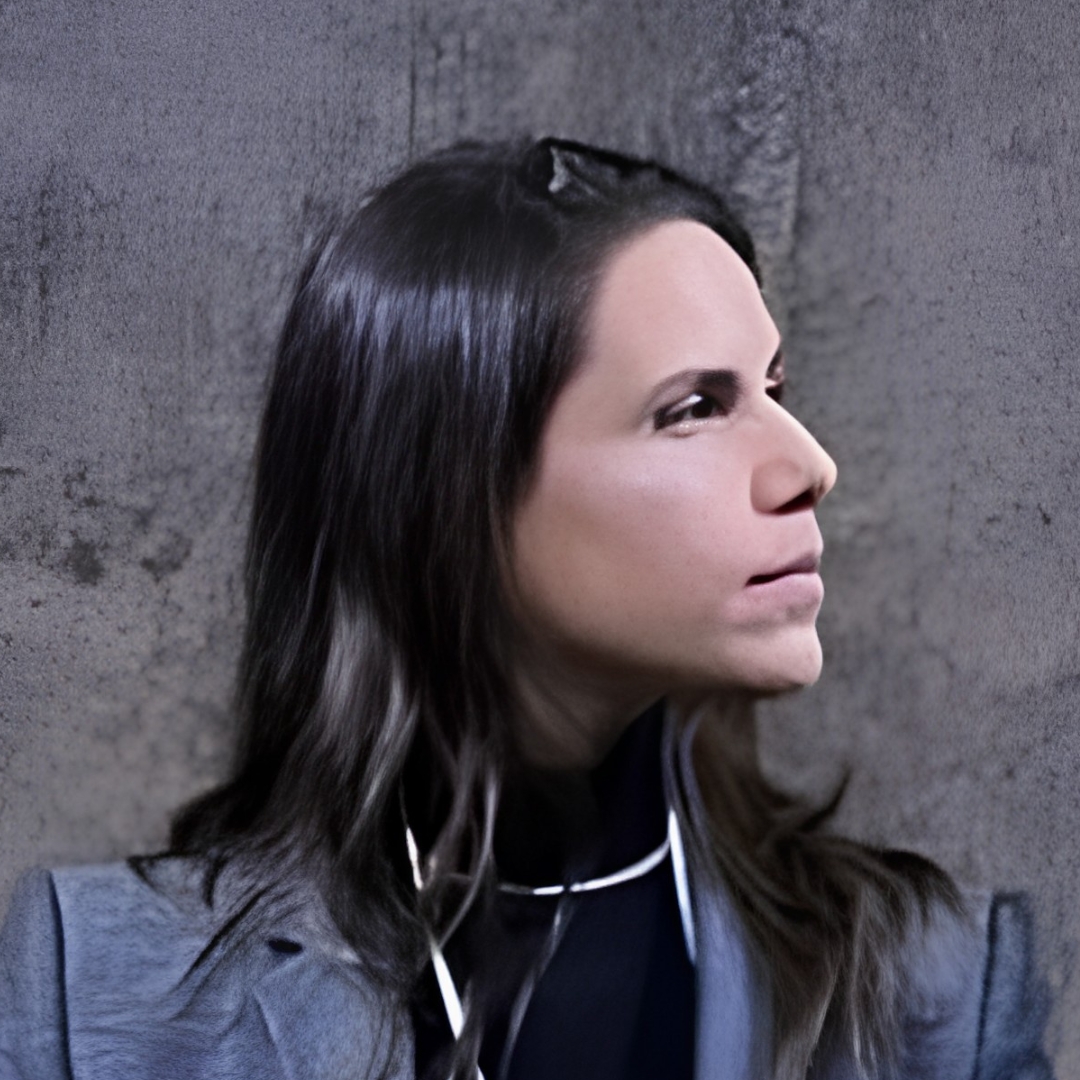
 Foto: reprodução
Você sabe o que é vibe coding? Imagine que você tenha uma ideia para um aplicativo, mas não saiba programar. Em vez de contratar alguém para escrever o código, você simplesmente descreve para uma inteligência artificial o que deseja criar. Por exemplo: “Quero um aplicativo para agendar consultas, cadastrar pacientes e enviar lembretes”. A ferramenta […]
Você sabe o que é vibe coding? Imagine que você tenha uma ideia para um aplicativo, mas não saiba programar. Em vez de contratar alguém para escrever o código, você simplesmente descreve para uma inteligência artificial o que deseja criar. Por exemplo: “Quero um aplicativo para agendar consultas, cadastrar pacientes e enviar lembretes”. A ferramenta interpreta suas instruções e desenvolve a aplicação, permitindo que você solicite alterações por meio de uma conversa. Essa prática, conhecida como vibe coding, vem ganhando espaço por facilitar a criação de soluções digitais, inclusive por pessoas sem formação em tecnologia.
Embora represente um avanço importante na democratização do desenvolvimento de software, essa facilidade também levanta questionamentos sobre a segurança das aplicações produzidas. Afinal, quem verifica se o código gerado pela inteligência artificial apresenta vulnerabilidades que possam comprometer os dados dos usuários?
O problema não está necessariamente na utilização da inteligência artificial, mas na ausência de critérios técnicos para avaliar aquilo que foi produzido. Uma aplicação pode apresentar bom desempenho e executar corretamente suas funcionalidades, enquanto mantém vulnerabilidades que não são perceptíveis ao usuário.
Entre os principais pontos de atenção estão os mecanismos de autenticação, as permissões de acesso, a exposição de credenciais e as configurações dos servidores. As APIs, responsáveis pela comunicação entre diferentes sistemas, também merecem atenção, pois falhas em sua implementação podem permitir acessos indevidos a informações sensíveis.
Para exemplificar, imagine um aplicativo que permita consultar dados de clientes. Caso o sistema não valide corretamente as permissões de cada usuário, uma simples alteração nos parâmetros de uma requisição pode permitir a visualização de informações pertencentes a terceiros. Trata-se de uma falha de controle de acesso amplamente documentada pela OWASP, referência internacional em segurança de aplicações.
Nesse contexto, os testes de intrusão, conhecidos como pentests, permitem simular ataques de maneira controlada para identificar vulnerabilidades nas aplicações, APIs e infraestruturas. Entretanto, esses procedimentos devem ser acompanhados de revisão de código, configurações adequadas e monitoramento contínuo, considerando que novas vulnerabilidades podem surgir mesmo após a publicação do aplicativo.
Há ainda uma questão de responsabilidade que considero particularmente importante. Quando uma empresa disponibiliza uma aplicação desenvolvida com auxílio de inteligência artificial, ela continua responsável pelas decisões relacionadas à segurança e ao tratamento dos dados pessoais. A Lei Geral de Proteção de Dados (LGPD) não estabelece exceções para sistemas cujo código tenha sido gerado automaticamente.
O vibe coding amplia as possibilidades de inovação e reduz barreiras técnicas, mas também permite que aplicações sejam colocadas em produção por pessoas que nem sempre possuem conhecimento suficiente para identificar vulnerabilidades. Por isso, considero necessário discutir não apenas a facilidade de desenvolver software com inteligência artificial, mas também os critérios mínimos de segurança que devem ser observados antes de disponibilizá-lo ao público, especialmente quando há tratamento de informações pessoais.
Head of Business Development and Sales na Luby Tecnologia. Mestre em Direito, com ênfase em Proteção de Dados, pela Universidade Federal do Rio Grande do Sul (UFRGS) e Centro de Estudos Europeus e Alemães (CDEA/DAAD), com período de pesquisa de campo junto a University of Amsterdam (UvA), Holanda. Especialista em Direito do Consumidor e Novas Tecnologias pela Universidade de Coimbra (UC), Portugal. Especialista em Direito Digital pela Fundação Escola Superior do Ministério Público (FMP). Graduada em Direito pela Pontifícia Universidade Católica do Rio Grande do Sul (PUCRS), com período de mobilidade acadêmica na Universidad Internacional de Cataluña (UIC), Espanha. Desenvolvedora Web pela Le Wagon.
Ver outros conteúdos