Jornalismo Independente
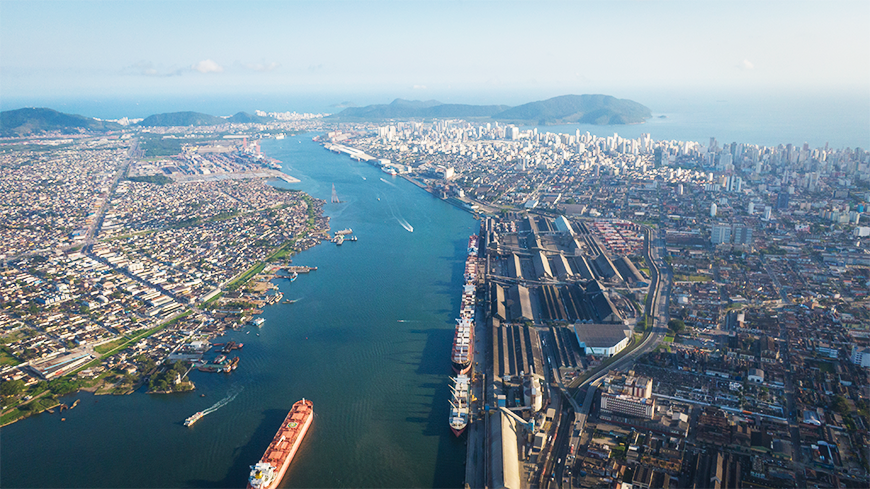 Foto: Marimex
Brasil
Ataque cibernético à Autoridade Portuária de Santos expõe riscos para o setor logístico e reforça a importância de protocolos de segurança, preservação de dados e resposta jurídica a incidentes
Na sexta-feira, 6 de novembro, os sistemas administrativos da Autoridade Portuária de Santos (APS), responsável pelo maior complexo portuário da América Latina, saíram do ar após uma queda de energia. Quatro dias depois, a própria APS confirmou ter sofrido um ataque cibernético, com uso de um programa que bloqueou seus arquivos; os supostos invasores teriam exigido pagamento para reestabelecer o acesso aos sistemas.
Com o ataque, a movimentação de cargas e de navios foi mantida, mas os serviços prestados a clientes e usuários do porto passaram a ser atendidos por e-mail e outros canais alternativos. A Polícia Federal instaurou inquérito policial para apurar o caso.
O episódio não é isolado e nem é novo. Segundo a imprensa, a autoria foi reivindicada por um grupo que, em outubro, já havia afirmado ter obtido dados de dezenas de empresas portuárias e de navegação em diversos países, entre elas terminais que operam no próprio complexo de Santos. A reivindicação não foi confirmada pelas autoridades, mas o padrão de alvos mostra que os setores logístico e de infraestrutura passaram a ocupar posição central no radar do crime digital. Há precedentes no Brasil, inclusive, que desencadearam a criação de uma força tarefa de segurança cibernética por parte da ABRATE (Associação das Empresas de Transmissão de Energia Elétrica).
Segundo a APS, neste caso em específico, os invasores não tiveram acesso a dados sensíveis. De todo modo, é importante compreender por que esses dados se tornaram tão valiosos. Grupos desse tipo costumam agir por extorsão, seja obtendo informações da empresa e ameaçando publicá-las caso não recebam um pagamento, normalmente em criptomoedas; ou, no caso da APS, exigindo pagamento para o retorno do sistema. Mesmo quando a vítima paga, não há garantia de que os dados serão apagados ou o acesso será reestabelecido.
Neste cenário, decisões tomadas nas primeiras horas após a descoberta de uma invasão definem boa parte do prejuízo e da exposição jurídica. O primeiro cuidado é conter o ataque, isolando os sistemas afetados e mantendo a operação por meios alternativos, sem, no entanto, formatar máquinas ou reinstalar tudo às pressas. Registros de acesso, mensagens dos criminosos e cópias dos sistemas comprometidos devem ser preservados com apoio de perícia especializada, tanto para subsidiar futura investigação quanto para demonstrar que a empresa agiu com diligência.
Além disso, é preciso avaliar se dados pessoais de clientes, funcionários ou parceiros foram atingidos. A Lei Geral de Proteção de Dados (art. 48) e o regulamento da Autoridade Nacional de Proteção de Dados (Resolução CD/ANPD nº 15/2024) determinam que incidentes capazes de gerar risco ou dano relevante aos titulares sejam comunicados à ANPD e às pessoas afetadas, em regra no prazo de três dias úteis. A incerteza sobre o acesso aos dados não dispensa essa avaliação, que deve ser feita e documentada.
Do ponto de vista penal, a invasão de dispositivo informático é crime (art. 154-A do Código Penal), com pena aumentada quando os dados obtidos são divulgados ou comercializados, e quem utiliza essas informações posteriormente responde por crimes próprios, como a fraude eletrônica. Outros crimes poderão existir se houver dano ao sistema ou sabotagem na prestação do serviço.
De todo modo, a invasão deve ser levada às autoridades policiais, que poderão se utilizar de medidas cautelares para preservação da prova ou recuperação de ativos, com o devido acompanhamento jurídico para melhor condução do tema. Também não é recomendável negociar sozinho com os criminosos, pois a decisão sobre um eventual pagamento deve ser tomada com orientação técnica e jurídica.
Por fim, clientes, parceiros e imprensa devem receber informações claras e coerentes, inclusive alertas sobre possíveis golpes que utilizem dados vazados, e definição prévia de canais de comunicação alternativos.
Em síntese, a informação tem hoje alto valor econômico. Em setores interligados, como o portuário, ela circula entre muitas empresas, o que multiplica os pontos vulneráveis. A tendência é que ataques desse tipo se tornem cada vez mais frequentes, de forma que empresas precisam ter um plano de resposta pré-definido. O tema envolve questões técnicas, obrigações legais e a relação com clientes, e deve ser conduzida desde o início com apoio técnico e jurídico.
Por João Daniel Rassi e Eloisa Yang, advogados criminalistas e sócios de J.D.Rassi Advogados
Eloisa Yang
João Daniel Rassi